WAF Configの設定方法 (AWS WAF v2)
AWS WAF v2Old PlanNew PlanAdvancedLegacyUsage
概要
AWS WAF v2向けのWAF Configの設定方法について記載します。
Credentialの設定が完了していることを前提としています。Credentialの設定を実施しておらず、登録済みのCredentialが存在しない場合は先にCredentialの登録が必要です。
手順
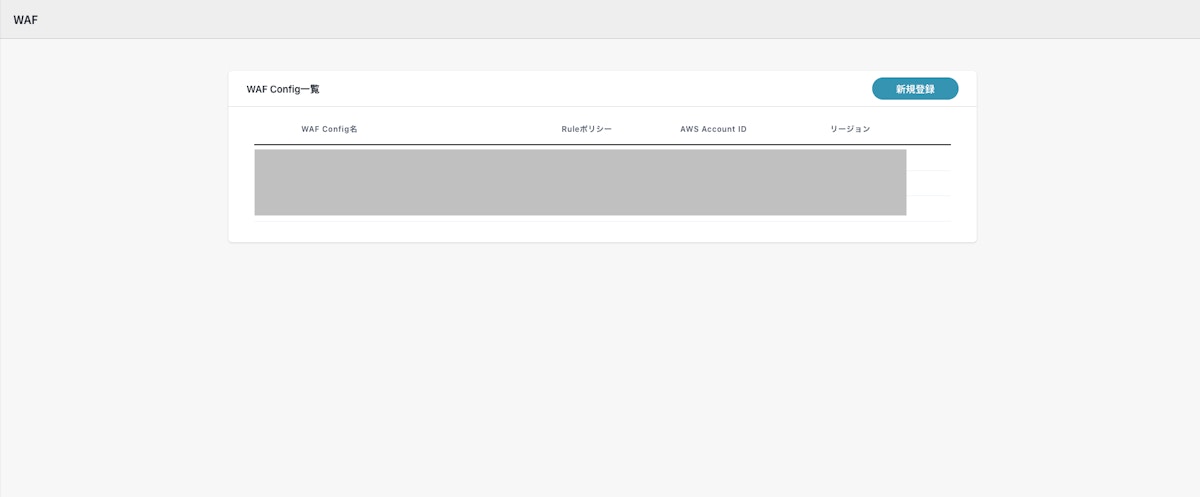
- 左メニューのWAFをクリックする
- 「WAF Config」枠の右上にある「新規登録」をクリックする
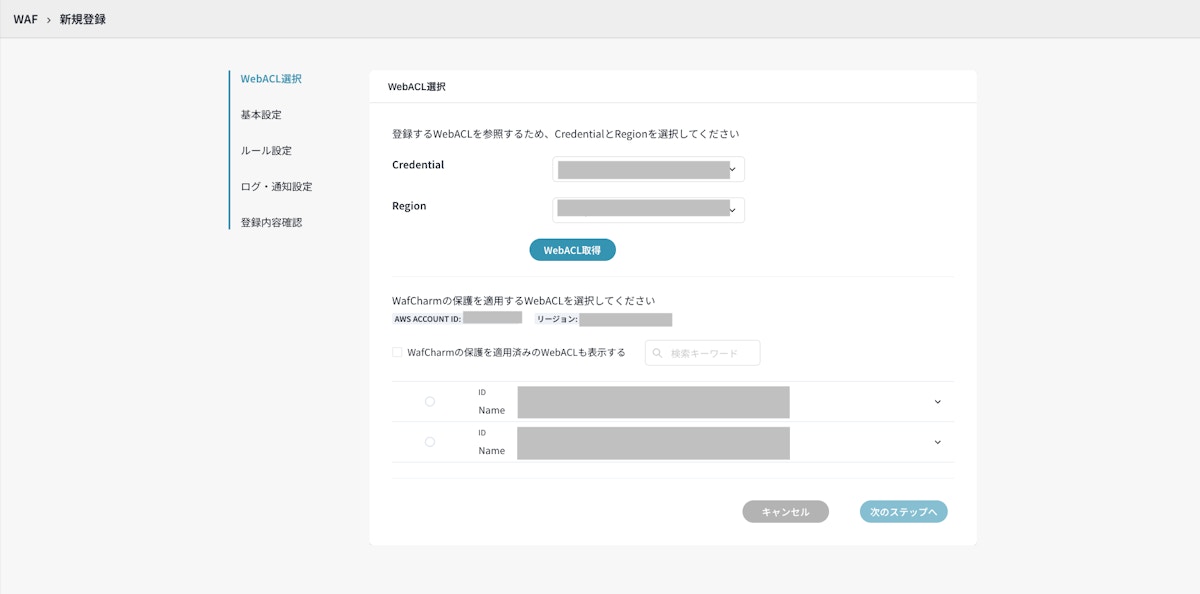
- 登録したCredentialを選択する
- WafCharmの設定を行うWeb ACLが存在するリージョンを選択する
- 旧プランの場合、Web ACLバージョン(AWS WAFのバージョン)にて「V2」を選択する
V2はAWS WAF v2を指しています。
新プランの場合はAWS WAF v2のみ選択可能ですので、この選択肢は存在しません。
- 「Web ACL取得」をクリックする
- WafCharmの設定を行いたいWeb ACLをラジオボタンで選択し、次のステップに進む
「WafCharmの保護を適用済みのWebACLも表示する」にチェックを入れると、WafCharm利用中のWeb ACLも表示されます。
なお、WafCharm利用中のWeb ACLに対して再度新規登録の設定を行うことはできないため、WafCharm利用中のWeb ACLを選択して次のステップに進むことはできません。
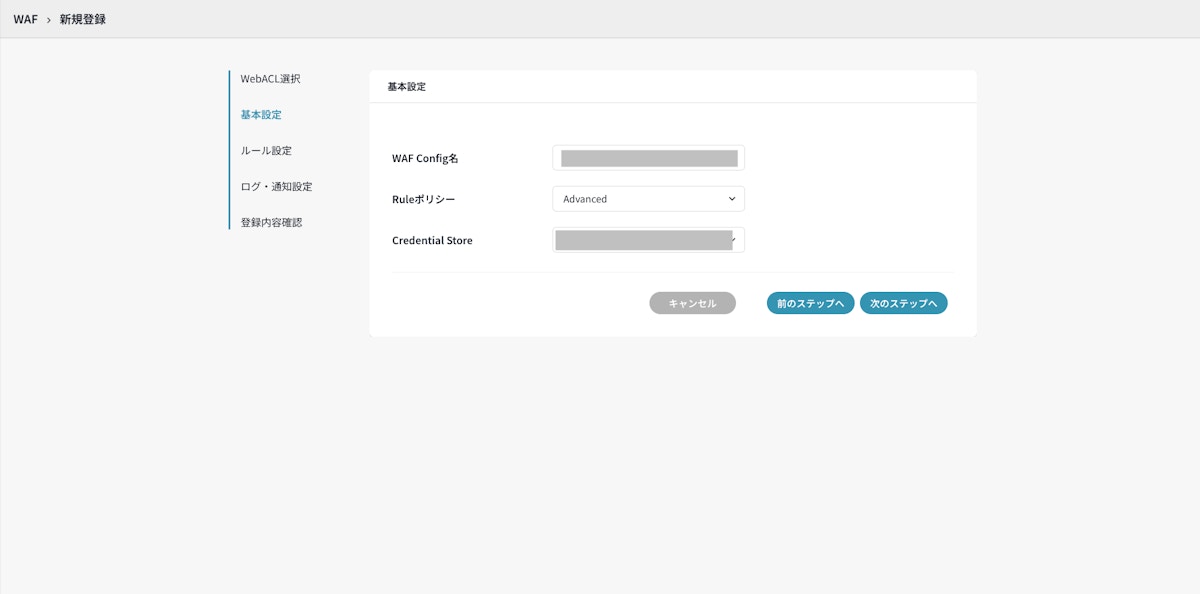
- WAF Config名を確認する
自動でWeb ACLと同じ名前が挿入されます。任意の値に変更可能です。
- Ruleポリシーを選択する
Advanced:WafCharmコンソールにて追加された新しいルール構成です。レートベースルールやGeo-match、Botルールなどのルール設定が可能です。
Legacy:旧管理画面にてご提供していたルール構成です。ルール設定のうち、IPアドレスに関する内容のみ設定可能です。
Legacy Ruleポリシーを選択すると、WAF Settings以下に [Default WAF Action] という項目が表示されます。Default WAF Actionについては、Default WAF Actionについてのセクションをご確認ください。
- Credential Storeを選択する
WafCharmがルールの適用などを行う上で使用する権限を選択します。
Web ACLを検索する際に使用したCredential Storeと同じものを使用する必要はありません。
- Ruleポリシーで選択した値に応じて、以下いずれかの手順を実行する
RuleポリシーでAdvancedを選択した場合
- ルール設定にて適宜各種ルールの設定を行う
- IPアドレス
- GEO
- Rate-base
- Bot
- 正規表現
- 例外設定
- ログ・通知設定にて適宜WAFログ連携の設定を行う
AWS WAF v2 AdvancedでのWAFログ連携(新方式)の設定方法
WAFログを連携することにより、IP Denylistの自動更新など、いくつかの機能が有効になります。
記載の機能を使用したい場合には「WAFログをWafCharmに連携する」にチェックを入れ、画面に表示される内容に従って設定を行ってください。
WAFログに個人情報が含まれる場合には、AWS公式ドキュメントに沿って事前にフィールドのマスキングをお願いいたします。
- 登録内容の確認の確認を行い、問題なければ「登録する」をクリックする
設定を変更したい場合は、 [やり直す] ボタンをクリックすると前の画面に戻れます。それより前に戻る場合は、[前のステップ] ボタンをクリックしてください。
- WAF Configの一覧が表示されるので、登録したWAF Configのローディングアイコンが緑色のチェックマークになるまで待つ
RuleポリシーでLegacyを選択した場合
- ルール設定にて適宜各種ルールの設定を行う
- IPアドレス
- 例外設定
- ログ・通知設定にて適宜以下の設定を行う
AWS WAF v2 Legacyでのアクセスログ・WAFログ連携の設定方法
- アクセスログ連携(必須)
- WAFログ連携(任意)
- WAFログアラート(任意)
WAFログ連携の設定は、任意です。もしWAFログ連携設定を実施したくない場合は、 [WAFログ連携] のタブ上ではチェックボックスにチェックを入れないままにした上で、WAF Configの登録を行ってください。また、その後の旧方式のLambdaの設定を実施しないようにしてください。
- 登録内容の確認の確認を行い、問題なければ「登録する」をクリックする
設定を変更したい場合は、 [やり直す] ボタンをクリックすると前の画面に戻れます。それより前に戻る場合は、[前のステップ] ボタンをクリックしてください。
- WAF Configの一覧が表示されるので、登録したWAF Configのローディングアイコンが緑色のチェックマークになるまで待つ
Default WAF Actionについて
Legacy Ruleポリシーを選択すると、 [基本設定] 以下に [Default WAF Action] という項目が表示されます。Default WAF Actionは、WafCharmがルールを投入する際に、どのアクションを選択するかを指定する項目となります。
- BLOCKを選択した場合:ルールアクションはBlockのまま投入されます。
- COUNTを選択した場合:ルールアクションがCountにオーバーライドされた状態で投入されます。
WAF Config上のDefault WAF ActionのCOUNTは、AWS WAFが提供するルールグループ内のアクションオーバーライドという仕組みを用いて、ルールアクションをCOUNTに上書きします。
WafCharmルールには、不審なアクセスを検知・遮断することを目的とするルールが含まれています。そのため、ルールそのものの定義はBLOCKとなっていますが、COUNTに上書きすることで、適用されるアクションがCOUNT(検知のみ)となるような仕組みです。Default WAF ActionにCOUNTを選んだとしても、ルールそのものの定義などが変わることはありません。
Default WAF ActionにてCOUNTを選択した場合、ルールアクションはCountとなるため、不審なリクエストはブロックせず検知のみが行われます。そのため、不審なリクエストを検知した際にブロックするためには、任意のタイミングでルールアクションをAWSマネージメントコンソールよりBlockに変更いただく必要があります。
ルールアクションをBlockに変更する手順については、ルールアクションの変更方法 (AWS WAF v2)の内容をご覧ください。
Default WAF Action に関する注意点
- Default WAF Actionを用いて、Web ACLに適用済みのルールアクションを変更することはできません。
- AWS WAF(Web ACL)上のルールアクションとは連動せず、かつ影響し合うこともありません。
- Default WAF ActionとAWS WAF(Web ACL)上のルールは一致していない状態でも問題ありません。
- Allowlistは登録したIPアドレスからのリクエストをALLOWするルールのため、Default WAF Actionによる影響はありません。
- WafCharmでDefault WAF ActionをCOUNTに設定して登録された場合、動作確認後はアクションをBLOCKにご変更ください。変更しない場合、攻撃の防止はされないままとなります。
- ルールのアクション変更は、ルールアクションの変更方法 (AWS WAF v2)の通り、AWS WAF画面上でご実施いただく必要があります。この場合、WafCharm側のDefault WAF Actionの変更は不要です。
- 前述の通り、基本的には不審なアクセスをBLOCKすることを目的とするルールのため、Web ACLのルールアクションのオーバーライドにおいて「Override to Count」以外のアクションを選択することはお控えください。BLOCKに変更する場合、通常はオーバーライドを解除するだけで問題ございません。
- AWS WAFの更新により、画面が変更される場合もあります。本ヘルプページに記載の内容と実際の画面が一致しない場合などには、AWS WAF公式ドキュメントをご参考ください。
参考:ルールグループ内のルールアクションのオーバーライド